Redacción
BBC Mundo

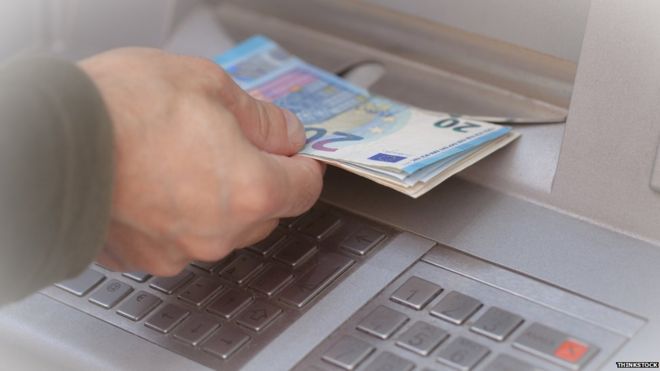
Se estima que un solo golpe lograron sacar cerca de US$400.000 de cajeros automáticos en 14 países de Europa. THINKSTOCK
Lo hemos visto en el cine y para muchos es una fantasía irrealizable: dar con un cajero automático que comienza a soltar más dinero del que hemos solicitado, sin que esa diferencia afecte el saldo de nuestras cuentas.
Es decir: un cajero que nos entregue billetes de regalo.
Pues bien, una empresa de ciberseguridad rusa advirtió este miércoles sobre un ataque coordinado a varios cajeros automáticos en Europa mediante un malware o software malicioso para hacerlos escupir dinero.
Todo eso, sin que nadie meta una tarjeta o digite una clave.
El ataque ha sido llamado “botín sin contacto” (touchless jackpotting, en inglés).
De acuerdo al grupo ruso IB, los piratas informáticos acceden de una forma remota a los centros de información de los bancos y allí instalan el programa que les permite configurar varios cajeros electrónicos de modo tal que entreguen dinero en efectivo de forma simultánea y a horas predeterminadas.

Y, claro, otros miembros de la organización se encargan de hacer de “mulas” del dinero: van a los cajeros a recogerlo.
“Esta técnica no involucra ninguna manipulación física de los cajeros automáticos. Y en un solo golpe han sacado hasta US$400.000″, dijo el grupo en el informe.
Los países afectados por el ataque han sido Armenia, Estonia, Holanda, España, Polonia y Reino Unido, pero la empresa no entregó detalles sobre las entidades financieras.
“Hemos visto este tipo de ataques coordinados en Rusia desde 2013”, le dijo a la BBC Dmitriy Volkov, quien trabaja para IB.
“La amenaza es grave. Los atacantes acceden a la red interna de los bancos, pero sobre todo a la información confidencial. Eso les permite robar de esta manera a los bancos”, agregó Volkov.
En una sola maniobra
Se estima que en Europa hay por los menos 410.000 cajeros automáticos. El país del continente que más tiene es Reino Unido, con 70.000, y se estima que cada uno de ellos puede contener en promedio hasta US$200.000 en efectivo.
Por esa razón los fabricantes de los equipos como Diebold Nixdorf y NCR Corp. están alertas sobre esta nueva forma de robo.

“Los atacantes llevaron esta modalidad al nivel de poder acceder a varios cajeros automáticos a la vez en una sola maniobra”, explicó Nicholas Billet, de la firma estadounidense Diebold Nixdorf.
“Pero lo que es más grave es que saben que pueden ser rastreados con rapidez, así que ejecutan el robo con una precisión tal que sacan el dinero antes de que podamos apagar la máquina o el banco bloquee su sistema”, añadió.
Siguiendo el dinero
Un informe reciente de Europol alerta sobre un alarmante aumento en el uso de malware en cajeros, pero aclara que la técnica de fraude más común en los expendedores de dinero sigue siendo el “skimming”, o robo de información del usuario mediante hardware cuando está parado en la máquina.

“El nuevo método está siendo perpetrado por alguien que tiene acceso al sistema central de los bancos e infecta comunidades enteras de cajeros automáticos de forma simultánea, por lo tanto multiplicando la cantidad de dinero que puede robar en poco tiempo”, dijo el experto en ciberseguridad de la Universidad de Surrey Alan Woodward.
Para Woodward, el método para la recolección del dinero, que se realiza de forma personal, ha hecho que el crimen sea más difícil de rastrear.
“La manera clásica de resolver los crímenes financieros en internet es ‘seguir el dinero‘, pero cuando no puedes hacerlo es muy difícil saber quién está detrás. Aunque la evidencia sugiere que fue un pequeño grupo de personas quienes lo empezaron”.